NIS2 n’arrivera pas chez vous par le Journal officiel, mais par l’annexe d’un bon de commande, avec une date de retour. Voici ce que votre client est réellement tenu de vous demander, ce qui change d’une frontière à l’autre, et un questionnaire fournisseur rempli d’avance, une fois pour tous vos clients.
Le bon de commande est arrivé jeudi, à 8 h 50, par le portail fournisseurs de votre client — le groupe de cliniques que vous équipez et entretenez depuis neuf ans. Karim, votre directeur commercial, l’a imprimé comme chaque année, parce que, dans la maison, ce qui engage se signe à l’encre. C’est la commande de l’an dernier. Mêmes références, mêmes prix révisés, même acheteuse.
Elle a simplement deux pages de plus.
Page 4 : « Annexe S — Engagements de sécurité du fournisseur ». Page 5 : un lien vers un questionnaire en ligne. Et, tout en bas, une phrase que Karim a soulignée au crayon : la commande sera confirmée à réception de l’annexe signée et du questionnaire complété, au plus tard le 15 octobre.
Aucune administration ne vous a écrit. Aucune fédération ne vous a prévenu. Il y a seulement une acheteuse courtoise, qui applique une procédure que quelqu’un, au-dessus d’elle, a rédigée au printemps.
Le 2 septembre, nous parlions d’un courriel poli ; celui-ci est agrafé au chiffre d’affaires.
Karim pose la liasse sur votre bureau.
— On signe comme d’habitude ?
Ce qui se passe vraiment
Votre client n’a rien contre vous. Il a reçu, lui aussi, une consigne. Quelque part au-dessus de l’acheteuse, un responsable de la conformité doit pouvoir montrer, un jour, qu’il connaît ses fournisseurs et qu’il leur a posé les bonnes questions. Il a donc écrit un questionnaire. Un seul, pour tous : l’infogéreur qui administre ses serveurs et l’entreprise qui entretient ses autoclaves reçoivent les mêmes pages. D’où ces questions sur votre « centre opérationnel de sécurité », que vous lisez avec la perplexité d’un boulanger à qui l’on demanderait son permis poids lourd.
Derrière les quatre-vingts questions, ou les cent vingt, votre client cherche à savoir peu de chose :
- qui appeler chez vous, un dimanche ;
- si vous le préviendrez quand quelque chose tourne mal, et dans quel délai ;
- comment vos équipes accèdent à ses systèmes, à ses données, à ses locaux ;
- qui d’autre travaille chez lui à travers vous ;
- ce que vous ferez de ce que vous savez de lui, le jour où vous ne travaillerez plus ensemble.
Ce sont des questions de bon sens. La difficulté n’est pas d’y répondre. C’est d’y répondre trois fois, dans trois formats, pour trois clients, avec trois réponses légèrement différentes — et de découvrir, l’année suivante, que vous ne savez plus laquelle vous avez signée.
Mercredi dernier, nous vous demandions combien de vos clients sont sensiblement plus grands que vous. Affinons le compte d’un cran. Parmi eux, lesquels travaillent dans un secteur que l’Europe juge vital — santé, énergie, eau, transport, alimentaire, industrie, numérique — et ont depuis longtemps cessé d’être de petites entreprises ? Ceux-là n’ont pas le choix : ils vous interrogeront. Les autres le feront peut-être aussi, par prudence ou par imitation. Le premier chiffre est votre minimum ; le second, votre horizon.
Voici la bonne nouvelle, et elle change la façon de s’y prendre. Un questionnaire fournisseur n’est pas un examen que l’on subit. C’est un document commercial que l’on prépare. Le fournisseur qui a déjà ses réponses les renvoie en deux jours, dans le format de son client, sans y laisser un week-end. On n’y répond pas au dernier moment. On le tient prêt.
Ce que dit le texte
La directive (UE) 2022/2555, dite NIS2, a été adoptée le 14 décembre 2022. Les États membres devaient la transposer au plus tard le 17 octobre 2024 [1]. Elle vise des entités de dix-huit secteurs, à partir de cinquante salariés, ou de dix millions d’euros de chiffre d’affaires et de bilan [1]. Vous êtes, le plus souvent, en dessous. Votre client, non.
Son article 21 lui impose des mesures de gestion des risques. Le point d) du paragraphe 2 en nomme une : la sécurité de la chaîne d’approvisionnement, y compris les relations avec ses fournisseurs et prestataires directs. Le paragraphe 3 précise qu’il doit tenir compte des vulnérabilités propres à chacun d’eux et de la qualité de leurs pratiques de cybersécurité [1]. C’est là tout le fondement de l’annexe S.
Commençons par ce que le texte ne fait pas.
Il ne vous assujettit pas. L’obligation reste celle de votre client ; il ne s’en défait pas en vous l’envoyant.
Il ne vise que ses fournisseurs directs : vous, pas les vôtres — même si le contrat peut vous demander de répercuter certaines exigences sur vos sous-traitants [2], tout comme le RGPD l’impose déjà aux sous-traitants de données personnelles [9].
Il exige des mesures proportionnées au risque, à la taille et à l’exposition de l’entité [1]. Rien, dans la directive, n’oblige un client à exiger de vous une certification.
Ce qu’il peut vous demander, en revanche, est écrit. Pour les fournisseurs de services numériques visés par la directive — infogérance, hébergement, informatique en nuage —, le règlement d’exécution (UE) 2024/2690 du 17 octobre 2024 fixe ce que leurs contrats fournisseurs doivent préciser [2]. La liste compte huit points :
- les exigences de cybersécurité ;
- la sensibilisation et la formation du personnel ;
- la vérification des antécédents ;
- la notification des incidents ;
- le droit d’audit ;
- la gestion des vulnérabilités ;
- la sous-traitance ;
- les obligations en fin de contrat.
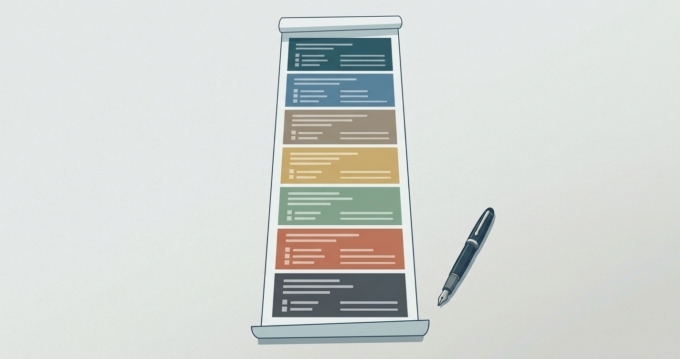
Le même texte impose de tenir un registre des fournisseurs, avec un point de contact pour chacun [2]. En France, le référentiel de l’ANSSI suit la même logique : un point de contact par fournisseur, des assurances contractuelles — plan d’assurance sécurité, charte de télémaintenance — et une vérification périodique [3]. Quatre-vingt-sept questions, huit sujets.
Deux formulations méritent d’être relevées, parce qu’elles se négocient. Le règlement dit « sans retard injustifié », pas « dans l’heure ». Et il prévoit le droit d’effectuer des audits ou celui de recevoir des rapports d’audit : l’alternative est dans le texte [2].
C’est la quatrième des façons d’être concerné que nous décrivions le 2 septembre, vue de près : la loi ne vous atteint pas, elle atteint le contrat. Or le contrat se lit dans les deux sens. Ce que votre client est tenu d’obtenir est écrit. Ce qu’il y ajoute par confort — une certification, un audit sur place sans préavis, une notification dans l’heure — relève de la négociation commerciale, pas de la directive.
Où en est la France, ce mercredi 23 septembre 2026. La transposition passe par le projet de loi relatif à la résilience des infrastructures critiques et au renforcement de la cybersécurité. Adopté par le Sénat le 12 mars 2025, puis adopté en commission spéciale à l’Assemblée nationale le 10 septembre 2025, il est inscrit en séance publique à l’Assemblée le 7 octobre 2026 [4]. Il n’est donc pas en vigueur. L’ANSSI a publié le 17 mars 2026 une version de travail de son référentiel, appelée à évoluer [3] ; rien n’empêche une direction des achats de s’en inspirer dès aujourd’hui. Des propositions européennes de modification de NIS2 sont par ailleurs en discussion ; aucune n’est adoptée.
Belgique, Allemagne, Espagne, Luxembourg : la réponse change à la frontière
En règle générale, la loi applicable à votre client est celle du pays où il est établi [1]. Un fournisseur lyonnais d’un client bruxellois reçoit donc un questionnaire belge.
| Pays | Texte, au 23 septembre 2026 | Autorité | Ce que cela change pour vous |
|---|---|---|---|
| Belgique | Loi du 26 avril 2024, en vigueur depuis le 18 octobre 2024 [5] | CCB | Le CCB recommande à toute organisation de la chaîne d’approvisionnement d’une entité NIS2 d’atteindre au moins le niveau Basic de son référentiel CyberFundamentals. Un client peut l’imposer à ses fournisseurs directs [5]. C’est une cible nommée, publique et gratuite |
| Allemagne | Loi de transposition (NIS2UmsuCG) refondant le BSIG, en vigueur depuis le 6 décembre 2025 [6] | BSI | § 30, al. 2, n° 4 BSIG. Le BSI rappelle que ces mesures passent par des accords contractuels sur la gestion des risques, les incidents et les correctifs. Il suggère aux fournisseurs hors champ d’aligner leurs mesures internes sur ce paragraphe [6] |
| Espagne | Aucune loi de transposition publiée au BOE. Avant-projet approuvé en Conseil des ministres le 14 janvier 2025 ; le décret-loi royal 12/2018 (NIS1) demeure [7] | CCN, INCIBE | Vos clients espagnols anticipent sans y être tenus par une loi NIS2. Si votre client est une administration, le Schéma national de sécurité (décret royal 311/2022) s’applique déjà aux systèmes des prestataires privés qui la servent sous contrat [7] |
| Luxembourg | Loi du 5 mai 2026, en vigueur depuis le 10 mai 2026 [8] | ILR | Le régime le plus récent des quatre. Les questionnaires de vos clients luxembourgeois reposent désormais sur une loi en vigueur |
Trois pays sur quatre ont une loi en vigueur ; ni l’Espagne ni, pour quelques semaines encore au moins, la France n’en ont. Pour vous, l’écart est moins grand qu’il n’y paraît : le questionnaire arrive de toute façon. Ce qui change, c’est ce qui se trouve derrière — une obligation légale ou une préférence d’acheteur — et donc votre marge de négociation.
La Méthode : L’Ours, la Voiture et l’Accident
Un mot sur le nom. On dit L’Ours, la Voiture et l’Accident parce que c’est ainsi qu’on le retient ; on l’applique dans l’autre sens, parce que c’est ainsi qu’il fonctionne. La Voiture d’abord — on ne priorise pas ce que l’on ne connaît pas. L’Ours ensuite. L’Accident, lui, ne se pratique pas : il arrive.
La Voiture
Pour conduire, vous n’avez pas besoin d’être ingénieur automobile ou garagiste. Mais pour la conduire, il vous faut une formation, un permis, être en bonne santé, une voiture en bon état, et quelques informations à propos de votre destination. Cela suffit à aller de A à B sans difficulté. La Voiture embarque deux étapes :
Connaître vos dix principaux risques — pour vous, votre entreprise, votre système d’information, vos équipes et vos tiers. Ici, le premier n’est pas technique. C’est de signer l’annexe sans l’avoir lue, et de vous engager à notifier « immédiatement » un incident que personne chez vous ne saurait reconnaître. Le deuxième est commercial : laisser passer le 15 octobre, et apprendre que la commande n’est pas confirmée.
Savoir ce que vous avez. On ne protège pas ce que l’on ne connaît pas. Sur ce sujet, cela veut dire savoir ce que vous touchez chez votre client : les comptes que vos techniciens y détiennent, l’accès à distance ouvert pour la maintenance, les données qui passent entre vos mains, les sites où vous entrez avec un badge. Votre client tient déjà une liste de ses fournisseurs, parce que le texte le lui demande [2] [3]. Mieux vaut que la vôtre existe aussi, et que les deux concordent.
L’Ours
Si un ours vous poursuit, vous n’avez pas besoin de courir vite. Vous avez besoin de ne pas être le dernier. L’Ours embarque deux étapes :
Prioriser. Tout n’a pas la même importance et tout ne mérite pas la même protection. Tous vos clients n’appellent pas la même réponse. Celui dont l’annexe porte une date passe avant celui qui n’a encore rien envoyé. Celui qui est établi en Belgique, en Allemagne ou au Luxembourg est déjà tenu par une loi. Dans le questionnaire, trois sujets pèsent plus que les autres : qui appeler, comment vous prévenez, comment vous entrez. Et puisqu’il est question d’ours, votre client n’a pas besoin que vous soyez le meilleur dossier de sa liste. Il a besoin de ne pas vous trouver parmi ceux qui n’ont pas répondu.
Réduire. Si vous ne l’utilisez pas, ou si vous ne savez pas ce que c’est, vous n’en avez probablement pas besoin. Chaque accès que vous n’utilisez plus est une question à laquelle vous répondrez « non », au lieu de la justifier : l’accès à distance ouvert pour une intervention de 2023 et jamais refermé, l’identifiant partagé que trois personnes connaissent, le sous-traitant qui passe une fois l’an sur le site du client et qu’il faudrait, sinon, déclarer. Réduire, ici, raccourcit littéralement le questionnaire.
L’Accident
L’accident n’embarque pas d’étape. L’accident, c’est de la réaction. Pour cela, on s’y prépare avant. On s’y est préparé avant, sans le savoir, en sachant ce que l’on avait et en sachant ce qui comptait.
Le jour où un incident touche votre client, ou vous-même, l’annexe S cesse d’être un document et devient un chronomètre. Vous saurez quoi dire, à qui, et dans quel délai, si vous l’avez écrit en septembre : le nom de la personne à prévenir chez lui, ce que vous touchez chez lui, et qui décroche chez vous. C’est très exactement ce que la fiche de la semaine vous fait écrire.
L’outil de la semaine
La Boîte à Gants — n° 4 : le questionnaire fournisseur, par anticipation
Elle remplit la ligne « NIS2 par ricochet » de la fiche n° 1, et se lit très bien sans elle.
Une ligne par sujet que votre client est en droit d’aborder. Ce sont les huit points du règlement, plus deux que vous connaissez déjà : qui appeler, et comment vous entrez chez lui [2] [3]. Cinq colonnes. Comptez une heure avec la personne qui s’occupe de votre informatique, salariée ou prestataire. Vous ne la remplirez qu’une fois ; ensuite, vous la recopierez dans le format de chaque client.
| Ce que votre client demande | Notre réponse, en une phrase | La preuve que nous joignons | Ce que nous négocions | Qui répond |
|---|---|---|---|---|
| Qui appeler chez nous · 5.2 | Prénom Nom, fonction, portable, adresse dédiée | Cette fiche | — | |
| Nos mesures de cybersécurité · 5.1.4 a) | ||||
| Sensibilisation et formation des équipes · 5.1.4 b) | ||||
| Vérification des antécédents · 5.1.4 c) | ||||
| Notification des incidents · 5.1.4 d) | Nous vous prévenons sans retard injustifié après en avoir eu connaissance, par téléphone puis par écrit, à votre contact désigné | Le délai tel que le règlement l’écrit, pas « dans l’heure » | ||
| Audit · 5.1.4 e) | Sur demande, nous transmettons un rapport d’audit ou une auto-évaluation | Audit sur place : sur préavis, à fréquence convenue | ||
| Vulnérabilités et correctifs · 5.1.4 f) | ||||
| Nos propres sous-traitants · 5.1.4 g) | → Recopier le tableau B de la fiche n° 3 | |||
| Fin de contrat · 5.1.4 h) | ||||
| Nos accès chez vous — comptes, accès à distance, badges | ||||
Comment la remplir.
Notre réponse, en une phrase — elle doit être vraie aujourd’hui, pas exprimer une intention. « Nous n’avons pas de politique écrite » est une réponse acceptable. Une politique annoncée qui n’existe pas ne l’est pas.
La preuve que nous joignons — un document que vous pouvez envoyer : une attestation, une charte, une liste, une auto-évaluation. Pour un client belge, l’auto-évaluation CyberFundamentals Basic est la preuve la plus lisible [5].
Ce que nous négocions — c’est la colonne que vous emportez au téléphone avec l’acheteuse. Le délai de notification, la forme de l’audit, le sort des données en fin de contrat : le texte laisse de la place, occupez-la [2].
Qui répond — un prénom, comme toujours dans cette série.
Nos propres sous-traitants — ne réécrivez rien. Vous avez dressé cette liste le 16 septembre.
Deux usages, pour finir. Datez la fiche et gardez chaque version : c’est la trace de ce que vous avez déclaré, à qui, et quand. Et ne signez aucune annexe qui en dise plus que cette fiche. Si un écart existe, c’est lui qu’il faut négocier, avant la signature, pas après l’incident.
Cinq minutes, lundi matin
Trois gestes. Seul, sans budget, sans réunion.
Faites le compte. Listez vos clients sensiblement plus grands que vous, avec, pour chacun, son secteur et son pays d’établissement. Vous connaîtrez le nombre de questionnaires à venir, et leur accent.
Relisez la dernière commande de votre plus gros client, conditions générales d’achat comprises. Cherchez les mots « sécurité », « incident », « audit ». Vous avez peut-être signé une annexe S l’an dernier, sans la voir.
Remplissez la première ligne de la fiche : un prénom, un numéro de portable, une adresse qui n’est pas contact@. C’est la ligne que votre client cherchera en premier.
Mercredi prochain
Le 15 octobre, votre annexe S partira signée. À l’encre, comme Karim en a l’habitude, ou d’un clic sur le portail du client ?
Une question d’ici là : que prouve ce clic ? Et qu’aurait prouvé une signature scannée, envoyée en pièce jointe ? Le droit européen distingue plusieurs niveaux de preuve, et ils ne pèsent pas la même chose le jour où l’on se dispute.
Mercredi prochain, le dernier de septembre, nous refermons la boîte à gants sur la question de la preuve.
Références
- Directive (UE) 2022/2555 du Parlement européen et du Conseil du 14 décembre 2022 (NIS2), JOUE L 333 du 27.12.2022 ; délai de transposition : 17 octobre 2024 — art. 2, art. 21 § 1, § 2 d) et § 3, art. 26.
- Règlement d’exécution (UE) 2024/2690 de la Commission du 17 octobre 2024, JOUE L du 18.10.2024 — annexe, points 5.1.4 a) à h) et 5.2.
- ANSSI, Référentiel Cyber France (ReCyF), v2.5, version de travail du 17 mars 2026 — mesures 3.A.1, 3.A.2, 3.B.1, 3.B.2 ; ANSSI, FAQ MonEspaceNIS2, Avancement de la transposition de la directive NIS 2, mise à jour du 19 septembre 2025.
- Assemblée nationale, dossier législatif, Projet de loi relatif à la résilience des infrastructures critiques et au renforcement de la cybersécurité — adopté par le Sénat le 12 mars 2025 (T.A. n° 78) ; texte de la commission spéciale de l’Assemblée n° 1779 du 10 septembre 2025 ; discussion en séance publique le 7 octobre 2026. Consulté le 23 septembre 2026.
- Belgique — Loi du 26 avril 2024 établissant un cadre pour la cybersécurité des réseaux et des systèmes d’information d’intérêt général pour la sécurité publique, en vigueur le 18 octobre 2024 ; CCB, The NIS2 Law, Safeonweb@Work — chaîne d’approvisionnement, CyberFundamentals Basic. Consulté le 23 septembre 2026.
- Allemagne — Gesetz zur Umsetzung der NIS-2-Richtlinie und zur Regelung wesentlicher Grundzüge des Informationssicherheitsmanagements in der Bundesverwaltung, BGBl. 2025 I Nr. 301, promulgué le 5 décembre 2025, en vigueur le 6 décembre 2025 — § 30, al. 2, n° 4 BSIG ; BSI, Fragen und Antworten zu NIS-2. Consulté le 23 septembre 2026.
- Espagne — Departamento de Seguridad Nacional, Anteproyecto de Ley de Coordinación y Gobernanza de la Ciberseguridad, approuvé en Conseil des ministres le 14 janvier 2025 ; Real Decreto-ley 12/2018 du 7 septembre 2018 ; Real Decreto 311/2022 du 3 mai 2022 portant Schéma national de sécurité, BOE du 4 mai 2022, art. 2.
- Luxembourg — Loi du 5 mai 2026 concernant des mesures destinées à assurer un niveau élevé de cybersécurité, Mémorial A n° 225, en vigueur le 10 mai 2026 ; ILR, NIS 2. Consulté le 23 septembre 2026.
- Règlement (UE) 2016/679 du Parlement européen et du Conseil du 27 avril 2016 (RGPD), applicable depuis le 25 mai 2018 — art. 28 § 4. JOUE L 119 du 4.5.2016. Version consolidée publiée par EUR-Lex : 4 mai 2016, inchangée à la date de publication du présent article.
- ISO/IEC 27001:2022 et ISO/IEC 27005:2022, Organisation internationale de normalisation.
Situation arrêtée au 23 septembre 2026.