Aucun texte européen ne vous écrira pour vous prévenir. Ils s’appliquent quand même, et pas tous à la même date. Voici comment savoir lesquels vous regardent — et une fiche d’une page pour le vérifier vous-même, ce soir.
Il est 15 h 40, un mardi. Le courriel tient en trois lignes et il est parfaitement poli. Votre client — le gros, celui qui pèse 22 % du chiffre d’affaires — vous transmet son « questionnaire sécurité fournisseur ». En pièce jointe : quatre-vingt-sept questions. Réponse souhaitée sous dix jours.
Vous parcourez. On vous demande votre politique de gestion des accès. Votre délai de notification en cas d’incident. Le nom de votre responsable de la sécurité des systèmes d’information. La liste de vos sous-traitants ayant accès aux données de leurs clients. Vous n’avez rien de tout cela sous cette forme. Vous avez une entreprise qui tourne, des gens compétents, des clients qui reviennent et, quelque part, un prestataire informatique qui décroche vite.
Vous n’avez signé aucun engagement de ce type. Vous n’avez reçu aucun courrier d’une administration. Personne ne vous a jamais formé à cela, et vous n’avez pas choisi la moitié des outils que vous utilisez. Et pourtant la question est légitime, votre client a d’excellentes raisons de la poser, et il la posera de nouveau l’an prochain, avec davantage d’insistance.
C’est bien une affaire de business.
Ce qui se passe vraiment
Pendant longtemps, la réglementation numérique a fonctionné par listes. On désignait des secteurs, on nommait des opérateurs, et si votre nom n’y figurait pas, vous dormiez tranquille. En France, le dispositif des opérateurs d’importance vitale a concerné pendant des années quelques centaines d’entités. Vous n’en étiez pas. Personne chez vous n’avait à s’en soucier, et c’était très bien ainsi.
Ce n’est plus la mécanique en vigueur.
Les textes européens de ces cinq dernières années ne demandent plus « dans quel secteur êtes-vous ? ». Ils demandent « que faites-vous ? ». Et à cette seconde question, vous répondez tous les jours, sans y penser, simplement en travaillant.
Vous employez des personnes. Vous détenez donc des bulletins de paie, des adresses, des relevés d’identité bancaire, parfois des arrêts de travail. Au-delà de cinquante salariés, plusieurs seuils réglementaires basculent d’un coup.
Vous détenez des informations sur des personnes — clients, prospects, candidats, patients, fournisseurs. Ici, il n’existe aucun seuil. Trois salariés suffisent.
Vous vendez quelque chose qui contient du logiciel. Une machine, un capteur, une carte électronique, une application, un objet connecté. Y compris si le logiciel a été écrit par quelqu’un d’autre.
Vous travaillez pour une entreprise plus grande que vous. C’est le courriel de 15 h 40.
Vous avez un site et un nom de domaine. Vous êtes donc visible, joignable, et identifiable par n’importe qui, y compris par des gens dont ce n’est pas le métier de vous vouloir du bien.
Aucun de ces textes ne vous écrira. Il n’existe pas de registre où s’inscrire, pas d’inspecteur qui sonne, pas d’accusé de réception. L’obligation naît le jour où naît l’activité, et elle attend tranquillement. Il n’existe pas non plus de bureau européen chargé de vous prévenir : ce serait charmant, ce n’est pas prévu.
La lettre, quand elle arrive, n’est jamais envoyée par le législateur. Elle est envoyée par un client, un assureur, un auditeur, un donneur d’ordre — ou par un avocat, après coup, ce qui est la version coûteuse.
Voici la bonne nouvelle, c’est qu’il n’y a pas beaucoup de questions à vous poser.
Ce que disent les textes : cinq façons d’être concerné
Il n’y a pas un texte. Il y a cinq mécaniques d’assujettissement, et savoir laquelle vous attrape vous économise des semaines.
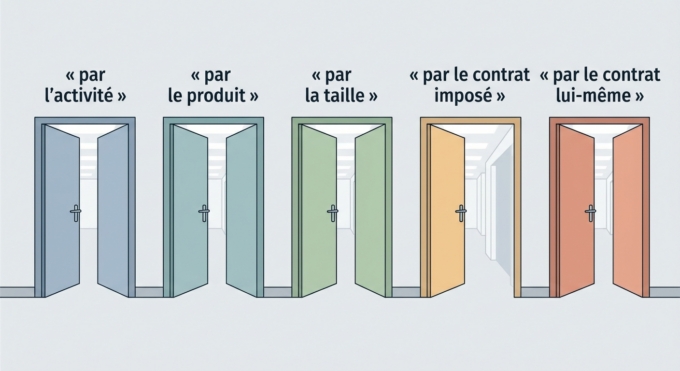
Par l’activité. Le RGPD — règlement (UE) 2016/679, applicable depuis le 25 mai 2018 [1] — s’applique dès lors que vous êtes établi dans l’Union et que vous traitez des données personnelles. Aucun seuil d’effectif, aucun seuil de chiffre d’affaires. L’exonération de registre souvent invoquée pour les entreprises de moins de 250 salariés figure bien à l’article 30, paragraphe 5, mais elle est assortie de conditions cumulatives qui, en pratique, ne sont presque jamais réunies. Nous y reviendrons le 16 septembre.
Par le produit. Le règlement (UE) 2024/2847, dit Cyber Resilience Act, entré en vigueur le 10 décembre 2024 [2], vise les « produits comportant des éléments numériques » mis sur le marché de l’Union. Ni votre taille ni votre secteur n’entrent en ligne de compte : seul compte ce que vous mettez sur le marché. Ses obligations de signalement, à l’article 14, s’appliquent à compter du 11 septembre 2026 — dans neuf jours. L’application pleine et entière suit le 11 décembre 2027.
Par la taille et le secteur. La directive (UE) 2022/2555, dite NIS2, dont le délai de transposition était fixé au 17 octobre 2024 [3], retient dix-huit secteurs et un seuil : cinquante salariés, ou dix millions d’euros de chiffre d’affaires et de bilan. En dessous, vous êtes hors du champ direct. C’est vrai, et c’est probablement votre cas.
Par le contrat que l’on vous impose. L’article 21, paragraphe 2, point d) de NIS2 impose aux entités concernées de sécuriser leur chaîne d’approvisionnement. Le texte ne vous atteint pas ; votre client, lui, est tenu de vous interroger. L’obligation descend par le bon de commande plutôt que par le Journal officiel. Rendez-vous le 23 septembre.
Par le contrat lui-même. Celle-ci surprend davantage, et elle concerne presque tout le monde. Dès lors que vous traitez des données pour le compte d’un client — maintenance informatique, hébergement, paie, comptabilité, logistique, centre d’appel, à peu près tout service —, l’article 28 du RGPD exige un contrat écrit dont le contenu est prescrit : objet, durée, nature du traitement, instructions, confidentialité, sous-traitance ultérieure, sort des données en fin de contrat [1]. Ce n’est pas une bonne pratique, c’est une obligation, et elle pèse sur les deux parties. Si vos données partent hors de l’Union — un prestataire américain, un support technique ailleurs —, les articles 44 à 49 ajoutent leurs propres exigences.
Et une dernière, qui n’est pas une obligation mais une condition. Le secret des affaires ne protège que ce que vous avez pris des mesures raisonnables pour protéger [11]. Un savoir-faire posé sur un disque partagé ouvert à tous, sans clause et sans restriction d’accès, n’est juridiquement pas un secret. La protection n’est pas donnée : elle se mérite, et elle se contractualise.
Règlement ou directive : pourquoi la réponse change selon le pays
| Règlement | Directive | |
|---|---|---|
| Effet | Directement applicable, texte identique dans les 27 États membres | Transposée par chaque État, dans sa propre loi |
| Concrètement | RGPD, CRA, eIDAS : mêmes règles à Paris, Bruxelles, Madrid, Luxembourg et Berlin | NIS2 : 27 lois nationales, 27 calendriers, 27 autorités |
| Pour vous | Une seule réponse, valable partout | Une réponse par pays où vous opérez |
Si vous avez des filiales, des clients ou des salariés dans plusieurs États membres, cette distinction n’est pas théorique. La Belgique a légiféré tôt sur NIS2 ; d’autres États sont arrivés plus tard ; la France achève son parcours législatif. Nous ferons le point pays par pays, à date, le 23 septembre.
La Méthode : L’Ours, la Voiture et l’Accident
Nous aurions pu vous donner une liste. Les listes se lisent bien et ne servent à rien : elles vieillissent au rythme des textes, c’est-à-dire vite. Nous préférons une méthode, parce qu’une méthode survit aux textes.
Nous l’appelons L’Ours, la Voiture et l’Accident. C’est un nom curieux pour une démarche sérieuse, et c’est délibéré : on retient ce qui se raconte. Elle est descendante, elle part du dirigeant et non de la machine, et elle est alignée sur les normes ISO/IEC 27001 et 27005 [10], ce qui la rend défendable devant un auditeur.
Un mot sur le nom. On dit L’Ours, la Voiture et l’Accident parce que c’est ainsi qu’on le retient ; on l’applique dans l’autre sens, parce que c’est ainsi qu’il fonctionne. La Voiture d’abord — on ne priorise pas ce que l’on ne connaît pas. L’Ours ensuite. L’Accident, lui, ne se pratique pas : il arrive.
La Voiture
Pour conduire, vous n’avez pas besoin d’être ingénieur automobile ou garagiste. Mais pour la conduire, il vous faut une formation, un permis, être en bonne santé, une voiture en bon état, et quelques informations à propos de votre destination. Cela suffit à aller de A à B sans difficulté. La Voiture embarque deux étapes :
Connaître vos dix principaux risques — pour vous, pour votre entreprise, pour votre système d’information, pour vos équipes et pour vos tiers. Dix. Pas quarante. Ce mois-ci, notez que votre premier risque n’est pas un virus : c’est une obligation dont vous ignorez qu’elle vous concerne, et qui se présentera un mardi à 15 h 40.
Savoir ce que vous avez. On ne protège pas ce que l’on ne connaît pas. Et puisque l’assujettissement naît de l’activité, cet inventaire commence par ce que vous faites : ce que vous vendez, ce que vous détenez, qui vous fournissez, et pour le compte de qui vous travaillez.
L’Ours
Si un ours vous poursuit, vous n’avez pas besoin de courir vite. Vous avez besoin de ne pas être le dernier. L’Ours embarque deux étapes :
Prioriser. Tout n’a pas la même importance et tout ne mérite pas la même protection. Parmi les textes qui vous regardent, l’un a une échéance dans neuf jours et un autre dans quinze mois. Traiter les deux avec la même urgence est une façon élégante de ne traiter ni l’un ni l’autre.
Réduire. Si vous ne l’utilisez pas, ou si vous ne savez pas ce que c’est, vous n’en avez probablement pas besoin. Et voici ce que l’on dit rarement à un dirigeant : réduire ne diminue pas seulement le risque, cela supprime l’obligation. Une gamme arrêtée, une base de données fermée, un prestataire dont on se sépare, un fichier de prospects de 2019 que l’on efface — chacun est une ligne de moins sur la fiche, définitivement.
L’Accident
L’accident n’embarque pas d’étape. L’accident, c’est de la réaction. Pour cela, on s’y prépare avant. On s’y est préparé avant, sans le savoir, en sachant ce que l’on avait et en sachant ce qui comptait.
Le courriel de 15 h 40 en est un, en miniature. Quand on sait ce que l’on a, il se traite dans l’après-midi. Quand on ne le sait pas, il faut d’abord aller chercher les réponses là où elles se trouvent — chez un prestataire, dans de vieux contrats, dans la mémoire de quelqu’un qui est en congés. Ce temps-là, personne ne l’avait prévu au budget.
L’outil de la semaine
La Boîte à Gants — n° 1 : la fiche d’exposition
La boîte à gants d’une voiture contient les papiers que l’on doit pouvoir présenter sans réfléchir. Ce mois-ci, nous vous en constituons une. Cinq fiches, une par mercredi, chacune utilisable seule.
Voici la première. Une ligne par texte, quatre questions par ligne. Elle se remplit en vingt minutes, sans aide extérieure, et elle répond enfin à la question que personne ne vous a posée clairement : lesquels me regardent, moi ?
Copiez-la. Elle est faite pour cela.
| Le texte | Ce qui le déclenche | Cela me regarde-t-il ? | Où j’en suis | Qui s’en occupe |
|---|---|---|---|---|
| CRA — règl. (UE) 2024/2847 · 9 septembre | Vous fabriquez, importez ou distribuez un produit contenant du logiciel | |||
| RGPD — règl. (UE) 2016/679 · 16 septembre | Vous détenez des informations sur des personnes | |||
| Contrat de sous-traitance — RGPD art. 28 · 16 septembre | Vous traitez des données pour le compte d’un client | |||
| NIS2 — dir. (UE) 2022/2555 · 23 septembre | Secteur listé et ≥ 50 salariés ou ≥ 10 M€ | |||
| NIS2 par ricochet · 23 septembre | Vous fournissez une entité concernée | |||
| eIDAS — règl. (UE) n° 910/2014 · 30 septembre | Vous signez ou recevez des documents électroniques | |||
| Identité numérique — règl. (UE) 2024/1183 · 30 septembre | Vous utilisez une identité numérique pour vos démarches, ou vous vérifiez celle d’autrui | |||
| Durées de conservation (comptable, fiscal, social) · janvier 2027 | Vous tenez une comptabilité et vous employez | |||
| Secret des affaires · janvier 2027 | Vous détenez un savoir-faire qui a de la valeur | |||
| Secret professionnel · janvier 2027 | Profession réglementée (santé, droit, chiffre) | |||
| Pièces d’identité — collecte et conservation · janvier 2027 | Vous demandez une carte d’identité à un candidat, un salarié ou un client | |||
| Documents de société — statuts, PV, registres, délégations · janvier 2027 | Vous avez une société | |||
| Data Act — règl. (UE) 2023/2854 · janvier 2027 | Vous utilisez un service en nuage ou vendez un produit connecté | |||
| Dispositif d’alerte interne · janvier 2027 | ≥ 50 salariés | |||
| Nom de domaine et hébergement · février 2027 | Vous avez un site | |||
| Marque et propriété intellectuelle · février 2027 | Vous avez un nom, un logo, un savoir-faire, du code | |||
| Accessibilité numérique · février 2027 | Vous vendez en ligne à des particuliers | |||
| Vente à distance, rétractation, information précontractuelle · février 2027 | Vous vendez en ligne | |||
| Règlement IA — règl. (UE) 2024/1689, art. 4 | Vos équipes utilisent un outil d’intelligence artificielle | |||
| Règlement Machines — règl. (UE) 2023/1230 | Vous fabriquez des machines (applicable le 20 janvier 2027) | |||
| LCB-FT | Profession assujettie | |||
Vous remarquerez que la fiche compte davantage de lignes que septembre ne compte de mercredis. Ce n’est pas un défaut de mise en page. La date en italique indique le mercredi où nous traiterons le sujet : cinq d’ici la fin du mois, les autres en janvier et en février prochains. Les trois dernières lignes n’en portent pas encore. Les deux lignes vides, elles, vous appartiennent : votre secteur a ses propres textes, et vous les connaissez mieux que nous.
La colonne « Où j’en suis » n’attend pas une note sur dix. Trois réponses suffisent : fait, commencé, jamais regardé. La troisième est parfaitement respectable un 2 septembre.
La colonne « Qui s’en occupe » attend un prénom. Pas une direction, pas un prestataire, pas « l’informatique » : un prénom. Les cases que vous ne saurez pas remplir sont, très exactement, la liste de vos sujets orphelins — et c’est souvent la colonne la plus instructive des cinq.
Cinq minutes, lundi matin
Trois gestes. Seul, sans budget, sans réunion.
Comptez vos effectifs. Le chiffre exact, au sens de la recommandation 2003/361/CE [6]. Plusieurs seuils basculent à cinquante, et beaucoup de dirigeants découvrent qu’ils les ont franchis il y a deux ans.
Cherchez si vous avez déjà reçu un questionnaire de sécurité. D’un client, d’un assureur, d’un donneur d’ordre. Regardez dans la boîte de votre directeur commercial autant que dans la vôtre. Si la réponse est oui, le sujet n’a pas commencé aujourd’hui : il a commencé le jour où quelqu’un a répondu — ou ne l’a pas fait.
Êtes-vous assuré contre une attaque informatique ? Trois questions, dans l’ordre : avons-nous une garantie cyber, dans quel contrat, et qu’avons-nous déclaré pour l’obtenir. La troisième est celle qui compte. Beaucoup de contrats reposent sur des mesures déclarées par l’assuré, et l’écart entre ce qui a été déclaré et ce qui existe se découvre rarement au bon moment.
Mercredi prochain
Le 11 septembre 2026, une obligation européenne de signalement s’applique aux produits comportant des éléments numériques. Vingt-quatre heures pour l’alerte initiale.
Une question, d’ici là : est-ce que quelque chose que vous vendez contient du logiciel ? Si vous hésitez, la réponse est probablement oui. Et vingt-quatre heures, cela suppose de savoir qui appelle qui, et à quel numéro, un vendredi soir.
Mercredi prochain, nous ouvrons la boîte à gants une seconde fois.
Références
- Règlement (UE) 2016/679 du 27 avril 2016 (RGPD), applicable depuis le 25 mai 2018 — art. 3, art. 28, art. 30 § 5, art. 44 à 49. JOUE L 119.
- Règlement (UE) 2024/2847 du 23 octobre 2024 (Cyber Resilience Act), entré en vigueur le 10 décembre 2024 ; art. 14 applicable à compter du 11 septembre 2026 ; application générale le 11 décembre 2027. JOUE L, 20.11.2024.
- Directive (UE) 2022/2555 du 14 décembre 2022 (NIS2), délai de transposition : 17 octobre 2024 — art. 2, art. 21 § 2 d). JOUE L 333.
- Règlement (UE) n° 910/2014 du 23 juillet 2014 (eIDAS), applicable depuis le 1er juillet 2016 — art. 25. JOUE L 257.
- Règlement (UE) 2024/1183 du 11 avril 2024 (cadre européen d’identité numérique), entré en vigueur le 20 mai 2024 — art. 5 bis. JOUE L, 30.04.2024.
- Recommandation 2003/361/CE de la Commission du 6 mai 2003 concernant la définition des micro, petites et moyennes entreprises.
- Règlement (UE) 2023/2854 du 13 décembre 2023 (Data Act), applicable depuis le 12 septembre 2025.
- Règlement (UE) 2024/1689 du 13 juin 2024 (règlement sur l’intelligence artificielle), art. 4 applicable depuis le 2 février 2025.
- Règlement (UE) 2023/1230 du 14 juin 2023 relatif aux machines, applicable à compter du 20 janvier 2027.
- ISO/IEC 27001:2022 et ISO/IEC 27005:2022, Organisation internationale de normalisation.
- Directive (UE) 2016/943 du 8 juin 2016 sur la protection des secrets d’affaires ; loi n° 2018-670 du 30 juillet 2018 ; code de commerce, art. L. 151-1.
- ANSSI, espace d’information NIS2 — cyber.gouv.fr/nis2.
- Commission européenne, orientations pratiques relatives au Cyber Resilience Act, 27 juillet 2026.
Situation arrêtée au 2 septembre 2026.