Un ordinateur rendu un vendredi soir pose une question que personne n’aime poser : que contenait-il ? Voici ce que le RGPD exige vraiment, ce qu’il n’exige pas, et une fiche déjà remplie à trois lignes pour écrire la vôtre en une heure.
L’ordinateur est posé sur le coin de votre bureau depuis vendredi, 17 h 10. Il a été rendu proprement : le badge, le chargeur, le câble, et un mot aimable posé sur le clavier. Sandrine part après six ans, sans le moindre incident, pour une belle opportunité ailleurs. Vous lui avez souhaité bonne chance, et vous le pensiez.
Lundi, vous l’ouvrez, par acquit de conscience.
Le bureau contient un dossier « RH — à trier », six années de bulletins de paie exportés du logiciel de paie. Un tableur nommé prospects_relance_V3_final.xlsx, quatre mille lignes, dont des particuliers. Les candidatures reçues pour le poste de technicien en 2023, CV et lettres de motivation compris. Le scan d’un passeport, demandé l’an dernier pour un visa de mission. Et le tableau de suivi des entretiens annuels, qui n’existe nulle part ailleurs.
Vous refermez l’ordinateur.
La question n’est pas de savoir si Sandrine était honnête. Elle l’était, et vous n’avez aucune raison d’en douter. La question est que vous venez de découvrir, en quatre minutes, un système d’information dont vous ignoriez l’existence — et qu’il circulait depuis six ans dans un sac à dos.
Mercredi dernier, nous avons écrit la liste de ce que vous vendez. Voici l’autre liste : celle de ce que vous détenez.
Ce qui se passe vraiment
Vous avez probablement une réponse toute prête à la question « où sont vos données personnelles ? ». Elles sont dans le logiciel de paie, dans le CRM, chez l’expert-comptable. C’est une bonne réponse. Elle décrit l’endroit où les données sont nées, pas l’endroit où elles sont.
Car une donnée personnelle, dans une entreprise qui travaille, ne reste pas où on l’a mise. Elle est exportée pour préparer une réunion. Envoyée en pièce jointe parce que le fichier était trop lourd pour le portail. Copiée sur un bureau pour travailler dans le train. Déposée sur un espace partagé « le temps du projet ». Transmise à un prestataire qui l’a gardée. Et sauvegardée quelque part par un outil que personne n’a jamais configuré. Aucune de ces opérations n’est fautive. Chacune est un exemplaire de plus.
C’est pourquoi la question n’est pas technique. Elle est simple, et elle est la vôtre : qui détient quoi, sur qui, où, et pour combien de temps ?
Notre métier s’appelle la sécurité des systèmes d’information et il tient en trois mots auxquels on en ajoute deux : la confidentialité, qui veut que seules les bonnes personnes accèdent à l’information ; l’intégrité, qui veut qu’elle soit exacte et qu’elle ne soit pas altérée à votre insu ; la disponibilité, qui veut qu’elle soit là le jour où vous en avez besoin ; et, pour aller au bout, la non-répudiation et la traçabilité, qui veulent que l’on sache qui a fait quoi et que celui qui l’a fait ne puisse pas soutenir le contraire.
L’ordinateur de vendredi manquait aux trois premières à la fois. N’importe qui l’ouvrant voyait six ans de bulletins de paie. Personne ne pouvait dire si le fichier de prospects était à jour ou périmé de trois ans. Et le tableau des entretiens annuels n’existait nulle part ailleurs : oublié dans un train, il ne revenait pas.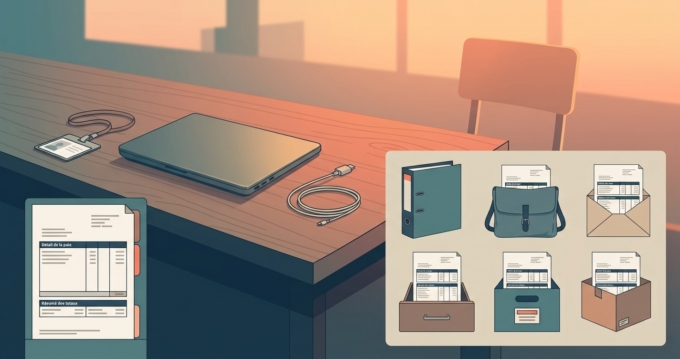
Un point encore, avant le droit. Ce travail n’est pas un projet informatique et ne se délègue pas entièrement à votre prestataire : il connaît vos serveurs, il ne connaît pas vos finalités. Savoir pourquoi vous conservez encore les candidatures de 2023 est une question de direction, pas de sauvegarde.
Voici maintenant la bonne nouvelle, et elle tient en une ligne : ce que la loi vous demande ici, ce n’est pas de tout protéger. C’est de savoir ce que vous avez. Le reste en découle, et coûte beaucoup moins cher qu’on ne le craint.
Ce que dit le texte
Le règlement (UE) 2016/679, dit RGPD, est applicable depuis le 25 mai 2018 [1]. Deux de ses articles vous concernent ici, et deux seulement : l’article 30, qui vous demande d’écrire ce que vous détenez, et l’article 28, qui encadre ce que vous confiez à d’autres.
Commençons par ce qui n’est pas exigé, parce que c’est ce qui arrête le plus de dirigeants.
Vous n’avez rien à déposer. Le registre est un document interne. Il doit être communiqué à la CNIL lorsqu’elle le demande — article 30, paragraphe 4 — et à personne d’autre. Les organismes privés ne sont pas tenus de le communiquer au public ; les organismes publics le sont, parce qu’il s’agit chez eux d’un document administratif [2]. Vous n’êtes pas un organisme public.
Vous n’avez rien à acheter. Le règlement exige une forme écrite, et c’est tout : le format est libre, papier ou électronique. La CNIL publie un modèle de registre simplifié, gratuit, au format tableur, conçu pour les petites structures [2].
Vous n’avez pas à tout inscrire. L’article 30, paragraphe 5, dispense les organismes de moins de 250 salariés, sauf pour trois catégories : les traitements qui ne sont pas occasionnels, ceux qui présentent un risque pour les droits et libertés des personnes, et ceux qui portent sur des données sensibles [1]. La CNIL précise ce que cela recouvre, et sa précision est instructive : la paie, la gestion des clients, des prospects et des fournisseurs ne sont pas occasionnelles ; la vidéosurveillance et la géolocalisation présentent un risque ; en cas de doute sur un traitement, elle recommande de l’inscrire [2]. La dérogation existe donc, elle est réelle, et elle ne couvre à peu près que la campagne de communication d’une journée.
Ce que contient une ligne. Pour chaque traitement : la finalité, les catégories de personnes concernées, les catégories de données, les destinataires, les transferts hors de l’Union le cas échéant, la durée de conservation, et dans la mesure du possible une description générale des mesures de sécurité [1] [2]. Une recommandation de la CNIL vaut ici toutes les méthodes : on recense les traitements par finalité, pas par logiciel [2]. Un même outil sert plusieurs finalités, et une finalité traverse plusieurs outils.
L’article 28 : le contrat. Dès que quelqu’un traite des données personnelles pour votre compte — paie, informatique, hébergement, marketing, maintenance, y compris un accès ponctuel — l’article 28 impose un contrat écrit dont le contenu est prescrit au paragraphe 3 : objet, durée, nature et finalité du traitement, catégories de données et de personnes, instructions, confidentialité, sécurité, assistance, sort des données en fin de contrat, et mise à disposition des informations permettant un audit [1] [3].
Il se lit dans les deux sens. Quand vous êtes le client, ce contrat est votre seul moyen de savoir ce que votre prestataire fait de vos fichiers. Quand vous êtes le prestataire — et beaucoup de nos lecteurs le sont sans s’être jamais nommés ainsi — ce même contrat est ce que votre client est tenu de vous imposer, et vous avez tout intérêt à arriver avec le vôtre plutôt qu’à subir le sien.
Deux précisions utiles. La qualification ne se négocie pas : responsable ou sous-traitant se détermine au regard des faits, et non de ce qui arrangerait les parties [3]. Et un sous-traitant ne peut recourir à son propre sous-traitant que sur autorisation écrite, donnée au cas par cas ou de portée générale ; si elle est générale, il doit vous informer de tout ajout ou remplacement, ce qui vous laisse la possibilité d’objecter [3].
Si vous n’avez pas de modèle, il en existe un et il est gratuit : la décision d’exécution (UE) 2021/915 de la Commission du 4 juin 2021 publie des clauses contractuelles types entre responsables de traitement et sous-traitants [4]. Elles ne sont pas obligatoires si votre contrat couvre déjà l’article 28 ; elles ne se modifient pas, hormis leurs annexes ; et elles ne servent pas à encadrer un transfert de données hors de l’Union, pour lequel d’autres clauses existent [4].
Une dernière chose, et elle allège. Le registre du sous-traitant n’est pas celui du responsable. Il recense des catégories d’activités par client, et non une fiche par traitement, et il comporte moins de rubriques [1] [2]. Si vous portez les deux casquettes, la CNIL recommande de tenir deux registres plutôt qu’un seul, clairement séparés [2].
Où en est le texte, ce mercredi 16 septembre 2026. L’article 30 n’a pas bougé : la version consolidée du RGPD publiée par EUR-Lex demeure celle du 4 mai 2016 [1]. Deux textes européens de simplification, en cours de discussion, prévoient d’élargir la dérogation du paragraphe 5. Aucun n’est en vigueur aujourd’hui. Et dans tous les cas, le registre restera la seule façon de répondre à la question que pose un ordinateur rendu un vendredi à 17 h 10.
La Méthode : L’Ours, la Voiture et l’Accident
Un mot sur le nom. On dit L’Ours, la Voiture et l’Accident parce que c’est ainsi qu’on le retient ; on l’applique dans l’autre sens, parce que c’est ainsi qu’il fonctionne. La Voiture d’abord — on ne priorise pas ce que l’on ne connaît pas. L’Ours ensuite. L’Accident, lui, ne se pratique pas : il arrive.
La Voiture
Pour conduire, vous n’avez pas besoin d’être ingénieur automobile ou garagiste. Mais pour la conduire, il vous faut une formation, un permis, être en bonne santé, une voiture en bon état, et quelques informations à propos de votre destination. Cela suffit à aller de A à B sans difficulté. La Voiture embarque deux étapes :
Connaître vos dix principaux risques. Sur ce sujet, le premier n’est pas l’intrusion : c’est la copie. Une donnée qui existe à un seul endroit se protège ; la même donnée en onze exemplaires ne se protège plus, elle se perd de vue. Le deuxième est plus vexant. Une personne vous écrit pour demander l’effacement de ses données ; vous disposez d’un mois pour lui répondre [3] ; et vous ignorez dans combien de fichiers elle figure.
Savoir ce que vous avez. Ici, cela tient en une phrase : par finalité, pas par logiciel. Ne commencez pas par la liste de vos applications — vous en avez davantage que vous ne croyez, et elle ne vous apprendra rien. Commencez par la liste de ce que vous faites : vous payez des gens, vous facturez des clients, vous prospectez, vous recrutez, vous filmez peut-être une entrée, vous envoyez peut-être une lettre d’information. Chacune de ces phrases est une ligne de registre, et cette liste-là est plus courte que celle de vos logiciels.
L’Ours
Si un ours vous poursuit, vous n’avez pas besoin de courir vite. Vous avez besoin de ne pas être le dernier. L’Ours embarque deux étapes :
Prioriser. Tout n’a pas la même importance et tout ne mérite pas la même protection. Les bulletins de paie, les candidatures et tout ce qui touche de près ou de loin à la santé passent avant la liste de diffusion de votre lettre d’information. Le critère n’est pas la taille du fichier, ni sa place sur le serveur : c’est ce qu’il advient de la personne le jour où le fichier sort.
Réduire. Si vous ne l’utilisez pas, ou si vous ne savez pas ce que c’est, vous n’en avez probablement pas besoin. Les candidatures d’un recrutement clos il y a trois ans. L’export du CRM fait pour une réunion de 2024. Le compte encore actif d’un salarié parti en mai. L’espace partagé ouvert à tous « le temps du projet », le projet étant livré. Chacun de ces éléments supprimé est une copie de moins à protéger, une ligne de moins à documenter, et une question de moins à laquelle répondre le jour où l’on vous interroge. C’est le seul geste de ce métier qui fasse baisser en même temps le risque, la charge et le coût.
L’Accident
L’accident n’embarque pas d’étape. L’accident, c’est de la réaction. Pour cela, on s’y prépare avant. On s’y est préparé avant, sans le savoir, en sachant ce que l’on avait et en sachant ce qui comptait.
L’ordinateur de Sandrine est un accident sans dégât : rendu, poliment, un vendredi à 17 h 10. Le même ordinateur oublié dans un train, volé dans une voiture, ou simplement jamais rendu, ne vous laisse que ce que vous aviez écrit avant. Si vous savez ce qu’il contenait, l’affaire se traite dans la journée : vous savez qui prévenir, et vous savez quoi lui dire. Si vous ne le savez pas, vous passez la semaine à le reconstituer en interrogeant des gens qui ne s’en souviennent pas.
L’outil de la semaine
La Boîte à Gants — n° 3 : le registre des traitements, version courte
Elle remplit les deux lignes RGPD de la fiche n° 1 — le RGPD lui-même et le contrat de sous-traitance de l’article 28 — et se lit très bien sans elle.
Trois lignes sont déjà remplies. Ce sont les vôtres, ou presque : elles existent dans presque toutes les entreprises. Effacez ce qui ne vous ressemble pas, gardez le reste, ajoutez les vôtres. Comptez une heure, seul ou avec la personne qui s’occupe de la paie.
Une règle avant de commencer, et c’est la seule qui compte : une ligne par finalité, pas une ligne par logiciel [2].
Au-dessus du tableau, écrivez une fois pour toutes le nom et les coordonnées de votre entreprise, et ceux de votre délégué à la protection des données si vous en avez un [1].
Tableau A — ce que vous faites pour votre propre compte
| Ce que nous faisons | Sur qui | Quelles informations | Qui d’autre y a accès | Combien de temps |
|---|---|---|---|---|
| Payer les salariés et gérer les contrats de travail | Salariés, anciens salariés, stagiaires, alternants | Identité, coordonnées, RIB, rémunération, absences, arrêts de travail | Cabinet comptable · éditeur du logiciel de paie · organismes sociaux | Durée du contrat, puis archivage légal |
| Gérer les clients et facturer | Clients, contacts chez nos clients | Identité professionnelle, coordonnées, commandes, factures, impayés | Cabinet comptable · outil de facturation · hébergeur · banque | Durée de la relation, puis archivage comptable |
| Recruter | Candidats | CV, lettres, coordonnées, notes d’entretien | Site d’annonces · cabinet de recrutement le cas échéant | À décider — c’est la ligne la plus souvent oubliée |
Tableau B — ce que vous faites pour le compte de vos clients
À ne remplir que si des données personnelles vous sont confiées par un client : maintenance, hébergement, paie, logistique, centre d’appel, développement. Ce registre-là est plus court : il recense des catégories d’activités par client, et non une ligne par traitement [1] [2].
| Pour quel client | Quelle catégorie d’activité | Nos propres sous-traitants | Données hors de l’Union ? |
|---|---|---|---|
| Exemple : société Martin | Hébergement et sauvegarde de leur base clients | Notre hébergeur, notre prestataire de sauvegarde | Non |
Comment la remplir.
Ce que nous faisons — une phrase qui commence par un verbe. « Payer », « facturer », « recruter », « filmer l’entrée », « envoyer la lettre d’information ». Si vous écrivez un nom de logiciel, recommencez.
Qui d’autre y a accès — les destinataires, y compris vos prestataires, et la mention d’un transfert hors de l’Union s’il y en a un. C’est la colonne qui vous dira, en une lecture, avec combien de sociétés vous partagez la paie de vos équipes.
Combien de temps — la colonne la plus difficile, et nous lui consacrerons un article en janvier. Pour aujourd’hui, écrivez ce que vous faites réellement, pas ce que vous croyez devoir faire. « On ne supprime jamais » est une réponse exacte, et c’est déjà une information de direction.
Les mesures de sécurité — le règlement en demande une description générale, dans la mesure du possible [1]. Écrivez-la une fois sous le tableau, en trois lignes de français ordinaire : qui a un compte, qui a les droits d’administration, ce qui est sauvegardé et où. Vous l’affinerez plus tard.
Les cases vides — elles sont volontaires. Ce tableau est un formulaire, pas un rapport.
Deux remarques, pour finir. Ce document ne s’envoie nulle part : il se présente à la CNIL si elle le demande, et à personne d’autre [2]. Et si vous remplissez les deux tableaux, tenez-les séparés : la CNIL recommande deux registres distincts plutôt qu’un seul document hybride [2].
Cinq minutes, lundi matin
Trois gestes. Seul, sans budget, sans réunion, sans rien installer.
Ouvrez un tableur et écrivez trois lignes. La paie, les clients, et la troisième qui vous vient spontanément. Vous venez de commencer votre registre, et il est déjà plus complet que celui de beaucoup d’entreprises de votre taille. Le reste est de l’ajout.
Faites la liste des personnes parties cette année. En face de chaque nom : l’ordinateur, le téléphone, les comptes, l’adresse de messagerie. Puis vérifiez ce qui a été effectivement rendu, et ce qui a été effectivement fermé. Les deux réponses ne sont pas toujours les mêmes.
Écrivez un courriel de trois lignes à votre prestataire informatique et demandez-lui la liste de ses propres sous-traitants. Il vous la doit si votre contrat prévoit une autorisation de portée générale, et sa réponse — sa rapidité, sa précision, ou son silence — vous apprendra davantage sur votre chaîne de sous-traitance qu’un audit [3].
Mercredi prochain
Vous savez maintenant ce que vous détenez, et avec qui vous le partagez. Reste la question du sens inverse : qui, au-dessus de vous, est tenu de vous poser des questions ?
Mercredi prochain, NIS2. Non pas comme une directive de plus, mais comme elle arrivera réellement chez vous : par un client plus grand que vous, dans un bon de commande, avec une date de réponse. Nous ferons le point pays par pays — Belgique, Allemagne, Espagne, Luxembourg — parce que cette fois, contrairement au RGPD, la réponse change selon la frontière.
Une question d’ici là : combien de vos clients sont sensiblement plus grands que vous ? C’est le nombre de questionnaires que vous recevrez.
Références
- Règlement (UE) 2016/679 du Parlement européen et du Conseil du 27 avril 2016 (RGPD), applicable depuis le 25 mai 2018 — art. 28 (§ 2, § 3), art. 30 (§ 1, § 2, § 3, § 4, § 5). JOUE L 119 du 4.5.2016. Version consolidée publiée par EUR-Lex : 4 mai 2016, inchangée à la date de publication du présent article.
- CNIL, Le registre des activités de traitement, mis en ligne le 13 avril 2018 — dérogation des organismes de moins de 250 salariés et ses limites, contenu du registre du responsable et de celui du sous-traitant, recommandation de deux registres distincts, forme écrite libre, recensement par finalité, communication du registre.
- CNIL, Responsable de traitement et sous-traitant : 6 bonnes pratiques pour respecter les données personnelles, 8 juillet 2020 — détermination du statut des acteurs, mentions obligatoires du contrat, autorisation des sous-traitants ultérieurs et information du donneur d’ordre, assistance aux demandes d’exercice des droits et délai d’un mois.
- Décision d’exécution (UE) 2021/915 de la Commission du 4 juin 2021 relative aux clauses contractuelles types entre les responsables du traitement et les sous-traitants ; CNIL, Clauses contractuelles types entre responsable de traitement et sous-traitant, 30 juin 2021 — caractère facultatif, non-modification hors annexes, inapplicabilité aux transferts hors de l’Union.
- CNIL, Modèle de registre simplifié, format tableur (ODS), téléchargeable gratuitement.
Situation arrêtée au 16 septembre 2026.